昨天PHP官方發佈兩個嚴重PHP漏洞
(PHP2Shell:CVE-2026-109618、CVE-2026-109619)
幾乎影響所有PHP版本
到底有多嚴重?
日本首相 昨天直接發文要全日本企業應對漏洞事件
連號稱永遠不會關站的 阿部寬個人官方網站
在今天都暫時關閉了
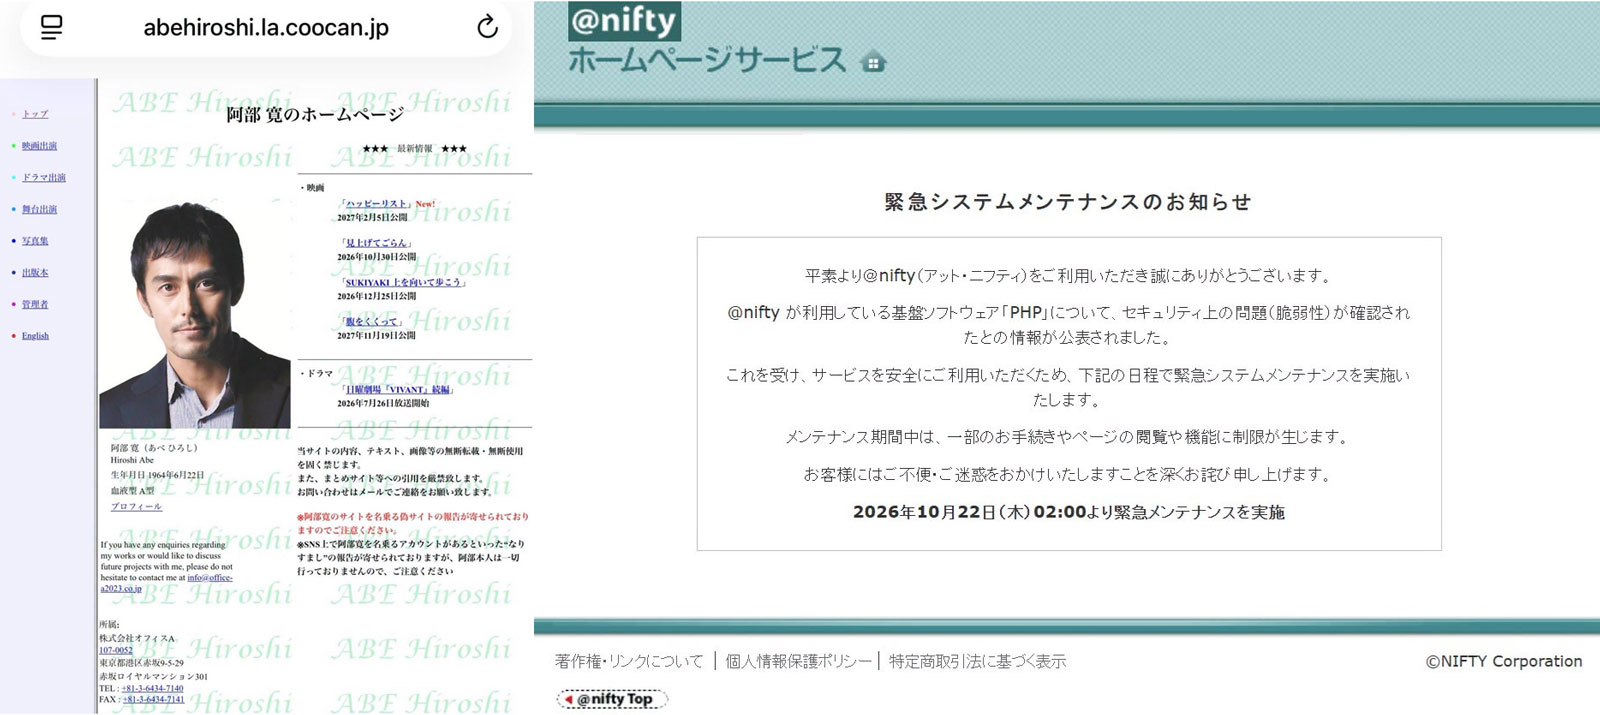
雖然PHP官方的安全性修補程式昨晚馬上發布...
但相信Synology群暉一定不會在當天替大家的NAS推送更新包...
並且到發文的此時此刻,
群暉仍沒有在任何官方網站平台社群,發佈相關的處理或消息
依慣例,Synology的PHP更新,大概會延遲個幾天、幾個月,甚至幾年XD
所以有使用Synology群暉Nas並且有使用Web Station套件的人
只要有使用PHP服務的,請立即選擇!
方案一:關站,等候Synology推送更新
方案二:手動關閉PHP已知重大漏洞的服務,讓網站暫時繼續運作
如果你的服務不想馬上關站,想選擇方案二
請先了解以下風險
關閉部份漏洞服務不代表安全
你的網站可能會運作不正常,請確定你知道的服務可以這麼做
本站只提供補救資訊,不負任何法律責任,請自行評估
方案二
如果你能接受風險,請參考以下緊急處理
讓你的服務減低風險的情況下繼續運作
1. 至 Web Station的 指令碼語言設定 中,找出你有使用的 PHP版本 ,並進行 編輯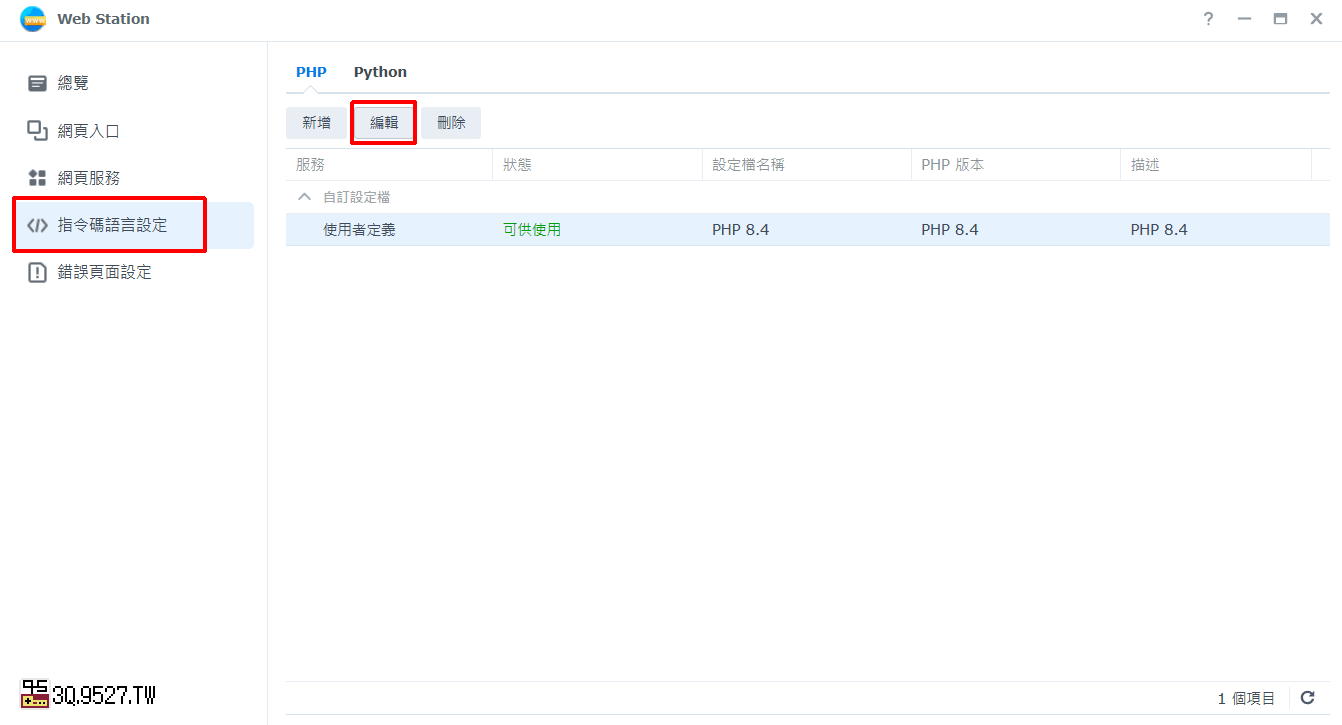
2. 選擇 核心設定 並到右上角的 搜尋框 處
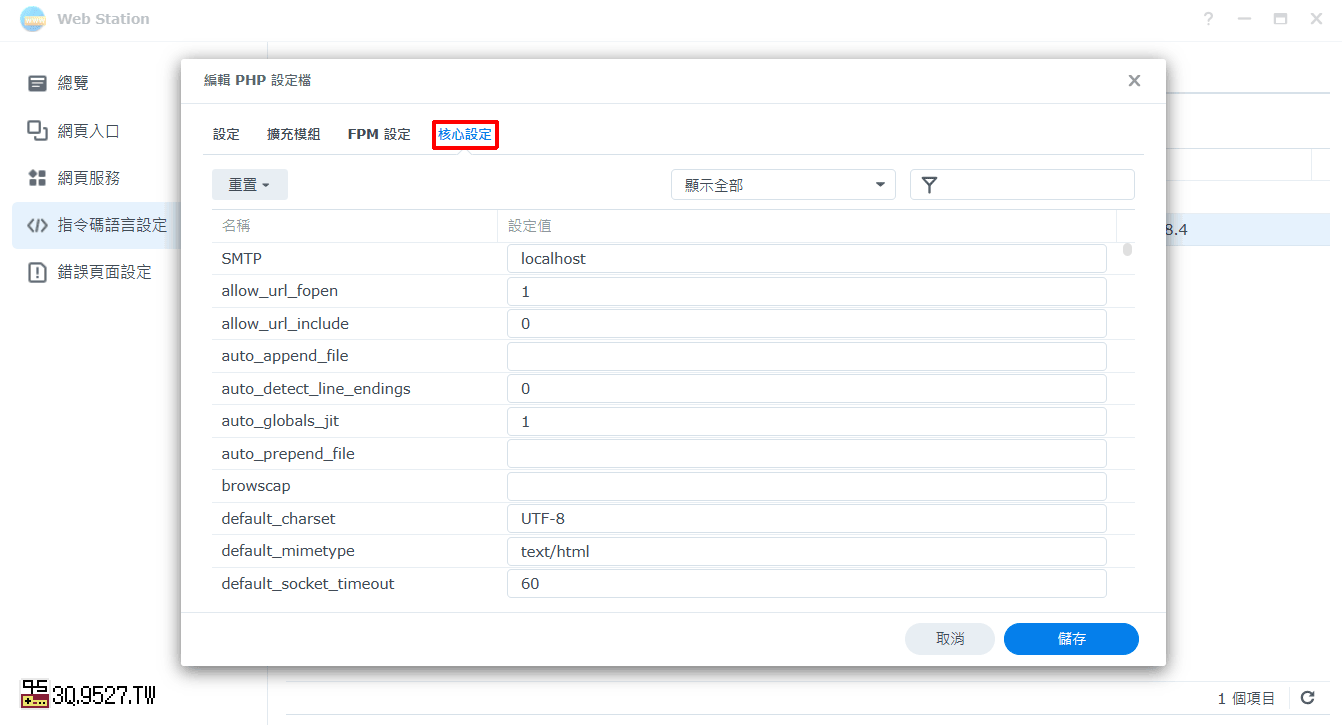
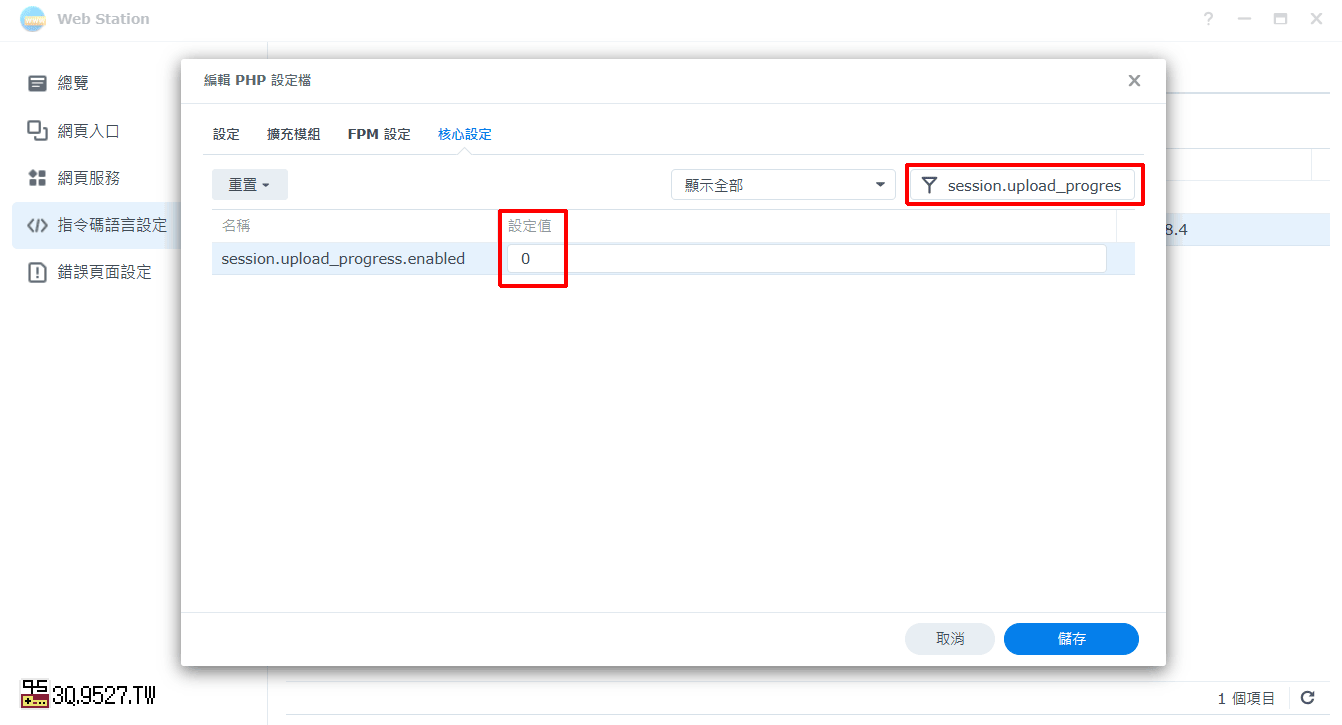
3. 搜尋 session.upload_progress.enabled ,並將值從 1 改為0,然後儲存
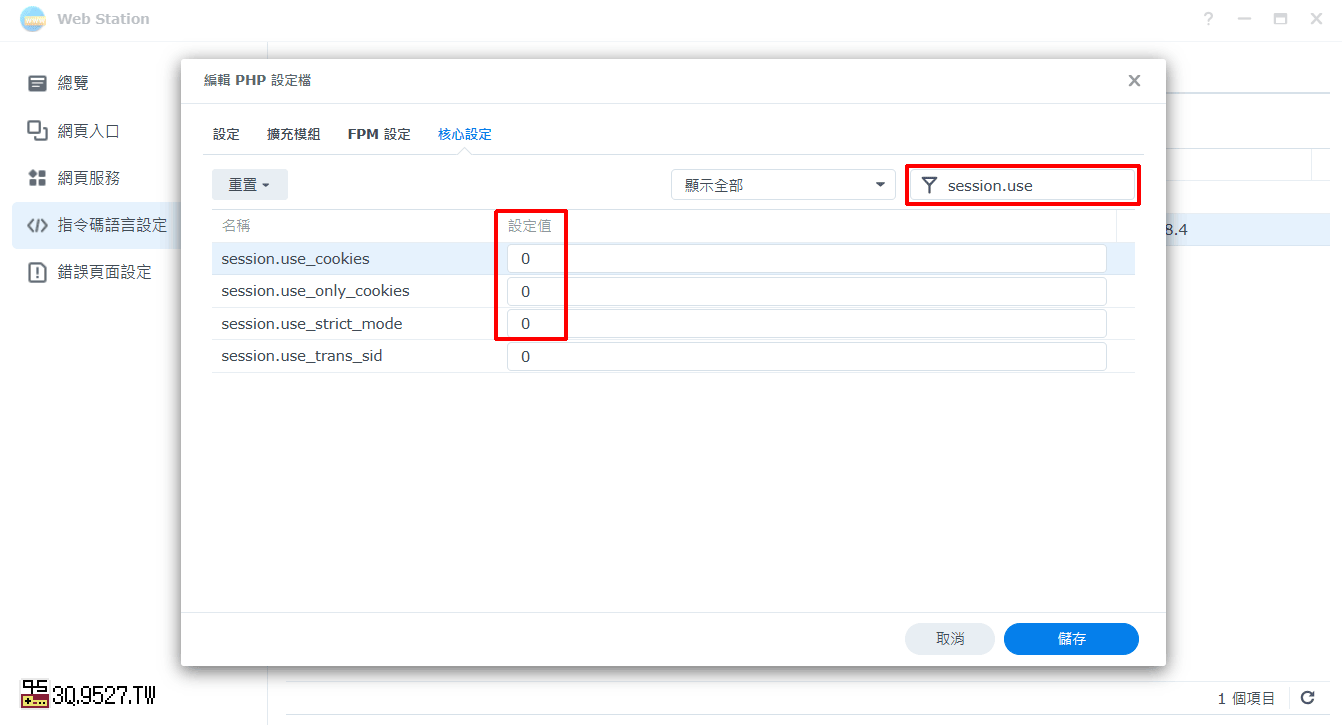
4. 搜尋 session.use ,找到下列參數 session.use_cookies 、 session.use_only_cookies 、 session.use_strict_mode ,並將值從 1 改為0,然後儲存
理論上不需重啟NAS,會直接生效
切記!請先了解以下風險
關閉部份漏洞服務不代表安全
你的網站可能會運作不正常,請確定你知道的服務可以這麼做
本站只提供補救資訊,不負任何法律責任,請自行評估
原則上,待Synology群暉發佈更新後,應該可以將設定改回來
只是不知道何年何月罷了